Rubrik hat mit Code Guardian einen Dienst vorgestellt, der den Quellcode von Kunden mithilfe von Anthropics Modell Claude Mythos 5 einem Red-Teaming unterzieht, um mehrstufige Schwachstellenketten aufzuspüren. Die Analyse läuft auf einer air-gapped Kopie des jeweiligen Repositorys.
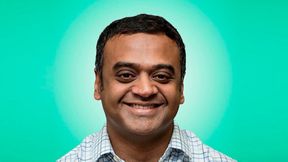
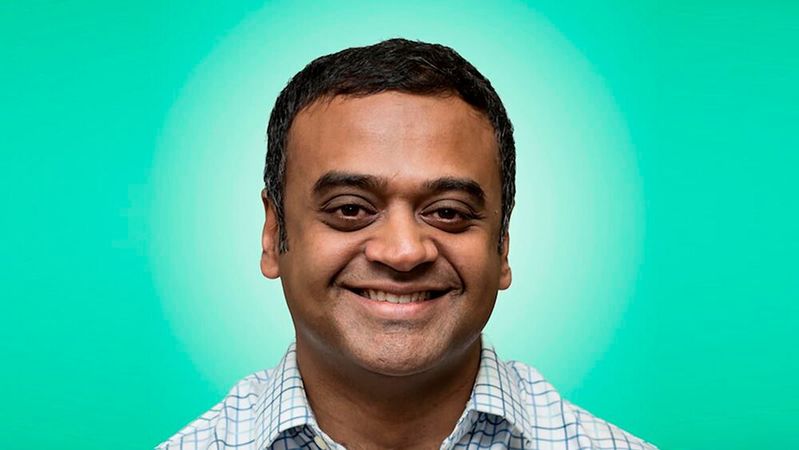
Rubrik-CTO Arvind Nithrakashyap: „Wir setzen Frontier-KI ein und erkennen Schwachstellen damit schneller, als es unsere herkömmlichen Code-Scanner ermöglichen.“
(Bild: Rubrik)
Technische Basis ist ein von Rubrik entwickeltes Software-Harness, das Claude Mythos 5 einbettet. Das Modell arbeitet nach Angaben des Unternehmens gegen einen sicheren Klon der unveränderlichen, vom Netz getrennten Kopie des Quellcodes. Auf diese Weise lasse sich die Analyse auf dem Leistungsniveau eines Frontier-Modells durchführen, ohne Produktivumgebungen zu gefährden oder zu belasten.
Rubrik hat das Harness eigenen Angaben zufolge zunächst für die Prüfung des eigenen Codes gebaut. Laut Arvind Nithrakashyap, Mitgründer und CTO des Unternehmens, erkenne man damit Schwachstellen schneller, als es die herkömmlichen Code-Scanner erlaubten. Diese Erfahrung wolle Rubrik nun an Kunden weitergeben, die Zugang zum Harness samt isolierter Umgebung erhalten sollen. Hintergrund sei die Einschätzung, dass Frontier-Modelle in den falschen Händen Schwachstellen in Maschinengeschwindigkeit finden, verketten und ausnutzen könnten.
Von Anthropic-Seite ordnet Michael Moore, Cybersecurity Lead des Unternehmens, die Kooperation ein: Rubrik gehöre zu den Partnern, mit denen Anthropic daran arbeite, Verteidigern die Cyberfähigkeiten von Claude Mythos 5 zugänglich zu machen. Ziel sei es, Angriffspfade zu finden und zu validieren, bevor Angreifer dies tun.
Angriffsketten statt Einzelmeldungen
Statt isolierter Einzelbefunde soll Code Guardian ganze Angriffsketten identifizieren. Das Modell analysiere dazu Dateien, Dienste, Authentifizierungsmuster und Cloud-Grenzen im Zusammenhang und könne so auch bislang unentdeckte sowie verkettete Schwachstellen offenlegen, wie sie laut Rubrik in fortgeschrittenen KI-gestützten Angriffen zum Einsatz kommen.
Bevor ein Befund gemeldet wird, prüft der Dienst nach Anbieterangaben, ob sich die jeweilige Kette tatsächlich ausnutzen lässt. Die Priorisierung richtet sich danach, wie leicht eine Schwachstelle ausnutzbar ist, wie weit der mögliche Schaden reichen würde und wie geschäftskritisch das betroffene System ist.
Anbindung an Entwickler-Workflows
Bestätigte kritische Probleme sollen samt Hinweisen zur Behebung auf Dateiebene direkt in die Arbeitsabläufe der Entwicklungsteams gelangen. Genannt werden Vorgänge in Jira sowie Issues in GitHub. Damit will Rubrik die Zeit zwischen Fund und Behebung verkürzen.
Ergänzend verweist der Anbieter auf eine integrierte Wiederherstellbarkeit des Codes. Hinterlegte Wiederherstellungsabläufe sollen es Unternehmen ermöglichen, nach einem Sicherheitsvorfall oder einem fehlerhaften Build auf einen nachweislich intakten Stand des Codes zurückzugehen. Rubrik positioniert Code Guardian damit als weiteren Baustein seiner Strategie für „agentische Cyber-Resilienz“.
Geschlossene Vorabversion
Code Guardian ist zunächst nur als geschlossene Vorabversion verfügbar. Rubrik nimmt dafür derzeit ausgewählte Entwicklungspartner auf.
Aktuelles E-Book
Ransomware-Schutz durch Object Lock und WORM
E-Book „Ransomware-Schutz“
(Bild: Storage-Insider)
Um ein Storage-System effektiv von Ransomware-Angriffen zu schützen, bieten sich neben Backup/Disaster Recovery und Verschlüsselung vor allem Object Lock und WORM an. Das gelingt nicht nur im eigenen Haus, sondern auch in der Hybrid-Cloud.
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.